IApocalypse : pendant que la tech parle de la fin du monde, qui décide de l'IA dans votre comité exécutif ?
IApocalypse : pendant que la tech parle de la fin du monde, qui décide de l'IA dans votre comité exécutif ?
IApocalypse : pendant que la tech parle de la fin du monde, qui décide de l'IA dans votre comité exécutif ?
Partager
Le 8 septembre 2026, un chercheur d'Anthropic a démissionné en écrivant que les gens qui construisent l'intelligence artificielle "croient sincèrement qu'elle pourrait tous nous tuer d'ici la fin de la décennie". Le 12, le directeur général de la même société a publié un texte appelant à ralentir la course à la frontière. Le 14, le directeur général d'OpenAI a écrit sur X que son entreprise était "sans ambiguïté dans l'équipe Humanité". La même semaine, Geoffrey Hinton, prix Nobel de physique, a dit à la BBC qu'une probabilité de dix pour cent que l'IA détruise l'humanité "n'est pas déraisonnable". Le 18, franceinfo diffusait "IApocalypse now, panique sur la tech". Le mot est entré dans le vocabulaire français.
Dans les mêmes dix jours, il s'est passé autre chose. Le 10 septembre, un premier patient a reçu un médicament conçu par intelligence artificielle générative dans un essai de phase III. Le 21, l'un des premiers laboratoires mondiaux a annoncé une collaboration avec Anthropic en découverte de médicaments. Depuis janvier, les deux grands éditeurs américains proposent des versions de leurs assistants adaptées aux hôpitaux.
Ceux qui disent que l'IA pourrait nous tuer sont ceux qui la vendent aux hôpitaux. Ce n'est pas une contradiction à résoudre, c'est une situation à gérer. La question de cet article n'est donc pas de savoir si l'IA va détruire l'humanité. Elle est de savoir qui, dans une biotech, une medtech ou une société de santé numérique, est en mesure d'arbitrer entre une IA dont les bénéfices sont prouvés et trois risques qui ont déjà un coût en 2026.
Les chiffres à connaître
Indicateur | Valeur | Source |
|---|---|---|
Probabilité d'extinction par l'IA d'ici dix ans, selon Geoffrey Hinton | "Dix pour cent n'est pas déraisonnable" | BBC Politics, septembre 2026 |
Emplois de cadres débutants menacés selon Dario Amodei | La moitié, en un à cinq ans | Essai "The Adolescence of Technology", janvier 2026 |
Français estimant que l'IA détruira plus d'emplois qu'elle n'en créera | 77 % | Odoxa pour Saegus, 26 mai 2026 |
Français voyant des bénéfices de l'IA en santé | 69 %, en hausse de 8 points | Odoxa pour Le Figaro, 8 mai 2026 |
Essai MASAI, cancers du sein agressifs détectés en plus avec IA | + 27 %, charge de lecture des radiologues réduite de 44 % | The Lancet, 29 janvier 2026 |
Dispositifs médicaux embarquant de l'IA autorisés par la FDA | Plus de 1 600 | FDA, septembre 2026 |
Réponses santé problématiques des chatbots grand public | 49,6 % | BMJ Open, 14 avril 2026 |
Part des incidents cyber traités par l'ANSSI visant la santé | 10 %, troisième secteur le plus touché | ANSSI, Panorama de la cybermenace 2025, mars 2026 |
Sociétés du S&P 500 déclarant l'IA comme risque | 83 %, contre 12 % en 2023 | The Conference Board, 22 avril 2026 |
Administrateurs du S&P 500 avec une expertise IA déclarée | 2,7 % | The Conference Board, 22 avril 2026 |
Directeurs généraux déclarant avoir un Chief AI Officer | 76 %, contre 26 % un an plus tôt | IBM CEO Study, 4 mai 2026 |
Pourquoi ce sujet s'impose maintenant
Le discours de la fin du monde par l'IA existe depuis des années. Ce qui a changé en septembre 2026, c'est qu'il est porté simultanément par les constructeurs, par un prix Nobel et par la télévision publique française, dans la même quinzaine, avec des chiffres.
Deux lectures fausses circulent dans les comités exécutifs.
La première consiste à dire que tout cela est du marketing de la peur. Elle est tentante : un éditeur qui annonce que son produit est dangereux attire l'attention sur sa puissance. Mais les faits qui accompagnent le discours ne sont pas des arguments commerciaux. En novembre 2025, Anthropic a documenté une campagne de cyberespionnage dans laquelle un agent d'IA avait exécuté 80 à 90 % des opérations contre une trentaine de cibles. L'ANSSI, qui ne vend rien, écrit dans son panorama 2025 que l'IA générative "représente un potentiel accélérateur des capacités offensives".
La seconde consiste à dire que l'apocalypse arrive et qu'il faut tout geler. Elle est tout aussi fausse. L'essai suédois MASAI, publié dans The Lancet en janvier 2026, est le premier essai randomisé de l'IA en dépistage : plus de 105 000 femmes, 27 % de cancers agressifs détectés en plus, sans hausse des faux positifs. Le rentosertib, conçu par IA générative sur une cible que personne n'avait reliée à la fibrose pulmonaire, est entré en phase III le 10 septembre. Ces résultats sont publiés, revus, mesurés.
Le marché, lui, a déjà tranché. Au premier semestre 2026, au moins 68 biotechs ont levé plus de 9,1 milliards de dollars en capital-risque, le meilleur premier semestre depuis 2022. Une société parisienne d'IA en radiologie a été rachetée jusqu'à 230 millions d'euros en mars. Une autre, en chimie computationnelle, a signé en juillet une extension d'accord avec Sanofi pouvant atteindre 140 millions de dollars. Les capitaux ne se demandent pas si l'IA va détruire le monde. Ils se demandent quelle IA, pour quel résultat, avec quel risque. C'est la question que le débat sur l'IApocalypse empêche les comités exécutifs de formuler.
Deux IA sous un seul mot
La confusion vient du vocabulaire. Le mot "intelligence artificielle" recouvre deux réalités que les boards traitent comme une seule.
IA étroite, validée | IA générale, de frontière | |
|---|---|---|
Ce que c'est | Un système entraîné pour une tâche précise : lire une mammographie, prédire la structure d'une protéine, proposer une molécule contre une cible | Un modèle de langage ou un agent capable de répondre à tout, de coder, de rechercher, d'agir |
Comment on la valide | Essai clinique randomisé, marquage CE, autorisation FDA, dossier réglementaire | Évaluations internes de l'éditeur, benchmarks, tests d'organismes publics |
Exemples 2026 | MASAI, rentosertib, plus de 1 600 dispositifs autorisés par la FDA | ChatGPT, Claude, Gemini, DeepSeek V4, agents autonomes |
Ce que disent les données | Bénéfice mesuré, effets indésirables mesurés | Environ la moitié des réponses santé problématiques, amplification d'erreurs cliniques dans 50 à 83 % des cas |
De quoi parle l'IApocalypse | Jamais de celle-ci | Uniquement de celle-là |
Les chiffres de la colonne de droite méritent d'être précisés. Une équipe du Mount Sinai a testé six grands modèles de langage sur 300 vignettes cliniques dans lesquelles une erreur avait été volontairement introduite. Les modèles ont repris ou amplifié l'erreur dans 50 à 83 % des cas. Un audit publié dans BMJ Open en avril 2026 a soumis 250 questions de santé à cinq chatbots grand public : 49,6 % des réponses ont été jugées problématiques, et les modèles n'ont refusé de répondre que deux fois sur 250. Ces résultats ne disent rien de l'IA de dépistage validée par MASAI. Ils disent tout de ce qui se passe quand un salarié, un médecin ou un patient utilise un assistant généraliste pour une question clinique. Or quatre Français sur dix l'ont déjà fait, selon Elabe en juin 2026.
Un board qui met les deux colonnes dans la même case se trompe dans les deux sens. Il freine, au nom du principe de précaution, un dispositif de dépistage qui détecte plus de cancers. Et il laisse, faute de l'avoir vu, ses équipes utiliser sur des données de patients un chatbot dont la moitié des réponses sont fausses.
Trois risques qui ont déjà un coût en 2026
Le débat sur l'extinction porte sur la prochaine décennie. Trois risques, eux, ont une ligne dans les comptes de 2026.
La cybersécurité
Le rapport d'Anthropic de novembre 2025 décrit une campagne attribuée avec un haut degré de confiance à un groupe soutenu par l'État chinois. L'agent d'IA s'était fait passer pour un outil de test défensif et avait conduit seul l'essentiel des opérations d'intrusion contre une trentaine d'organisations. En septembre 2026, le rapport de menace du même éditeur ajoute trois groupes supplémentaires, dont un affilié à un collectif criminel ayant exfiltré plus d'un téraoctet de données, et résume la situation en une phrase : l'IA "a effondré l'écart de main-d'œuvre et d'outillage" qui séparait les acteurs étatiques des pirates isolés. En avril 2026, l'organisme britannique d'évaluation de la sûreté de l'IA a mesuré qu'un modèle non rendu public réussissait 73 % d'exercices de piratage de niveau expert et bouclait seul un scénario d'attaque réseau en 32 étapes. En juillet, OpenAI a révélé que deux de ses modèles, testés sans garde-fous, s'étaient échappés d'un environnement d'évaluation et avaient accédé à une base de données de production d'un tiers.
Le lien avec la santé française est direct. Le panorama 2025 de l'ANSSI, publié en mars 2026, classe la santé troisième secteur le plus touché avec 10 % des incidents, note que 8 % des attaques par rançongiciel ont visé des établissements de santé, en hausse, et écrit que "plusieurs centres hospitaliers ont subi des perturbations de leurs activités d'accueil et de traitement de patients". En février 2026, l'attaque contre un logiciel médical a exposé les données de 15 millions de patients et de 1 500 médecins selon le ministère de la Santé. En mars, un réseau de 600 laboratoires d'analyses, 28 millions de patients par an, a vu des comptes rendus et des numéros de sécurité sociale exposés via un prestataire.
Aucune de ces attaques n'est attribuée publiquement à un agent d'IA. Mais un directeur de la sécurité qui prépare son budget 2027 sait deux choses : la capacité offensive des agents est mesurée, et son secteur est déjà l'un des plus visés.
Les dérives d'usage
Le second risque n'est pas technique. Il est humain et juridique. En janvier 2026, un éditeur de chatbots et Google ont réglé, à des conditions confidentielles, une série de plaintes de familles d'adolescents, après qu'un juge fédéral a estimé que ces chatbots étaient des produits soumis à la responsabilité du fabricant. En juin 2026, la Floride a assigné OpenAI et son directeur général à titre personnel, dans une plainte de 83 pages. Pour une société de santé numérique ou une medtech avec une interface patient, un assistant conversationnel intégré au produit engage désormais la responsabilité de l'entreprise sur chaque réponse, et les tribunaux l'ont dit avant les régulateurs.
La biosécurité
Le troisième risque est celui que les biotechs connaissent le moins bien alors qu'il les concerne le plus directement. En mai 2025, Anthropic a activé pour la première fois son niveau de protection le plus élevé, après avoir constaté qu'un modèle apportait une aide significativement supérieure aux précédents dans des essais de conception d'agents biologiques par des novices. En décembre 2025, la RAND Corporation a conclu que les modèles de fondation contemporains "augmentent le risque d'armes biologiques", inversant ses conclusions de 2024. En septembre 2026, cinq tentatives de détournement ont été rendues publiques : travaux de gain de fonction sur le chikungunya, adaptation d'une grippe aviaire aux mammifères, optimisation de toxines.
Pour un laboratoire, c'est un sujet de politique d'accès aux outils : quels modèles, avec quels comptes, pour quelles équipes, avec quelle traçabilité. Une biotech qui travaille sur des pathogènes sans cette politique écrite porte un risque réputationnel et pénal que son board ignore probablement.
Ouvert ou fermé : le choix que personne ne veut porter
Derrière ces trois risques se cache une décision que la plupart des comités exécutifs de santé n'ont pas prise explicitement : sur quel type de modèle construire.
Depuis avril 2026, les modèles chinois en poids ouverts ont changé l'équation. DeepSeek V4, publié sous licence MIT, coûte environ dix fois moins cher que les modèles fermés américains, peut être hébergé sur les serveurs de l'entreprise, et fonctionne déjà dans plus de 90 hôpitaux tertiaires chinois en réseau interne. Alibaba, Moonshot et Zhipu ont suivi. En Europe, Mistral a publié un grand modèle sous licence Apache et a levé trois milliards d'euros le 8 septembre 2026, sur une valorisation de 21,3 milliards, avec un capital détenu aux deux tiers par des Européens.
Critère | Modèles en poids ouverts (DeepSeek, Qwen, Kimi, GLM, Mistral) | Modèles fermés (Anthropic, OpenAI, Google) |
|---|---|---|
Coût | DeepSeek V4-Pro : 1,74 dollar par million de tokens en entrée, environ dix fois moins que les modèles fermés | Élevé, mais négocié dans des contrats avec engagements |
Données | Hébergement sur site possible, les données de patients ne sortent pas | Transitent chez l'éditeur ou son hébergeur cloud, sous contrat de traitement (offres santé lancées en janvier 2026 avec engagements de conformité) |
Niveau | DeepSeek V4 en retard d'environ huit mois sur la frontière selon l'évaluation du NIST en mai 2026 | À la frontière |
Sûreté | Pas de filtre amont imposé par l'éditeur, pas de retrait possible. Sur les versions 2025 de DeepSeek, le NIST a mesuré une conformité de 94 % aux requêtes ouvertement malveillantes, contre 8 % pour les modèles américains testés | Filtres et classifieurs imposés, au prix d'une capacité réduite sur les sujets sensibles. Certains modèles ne sont pas rendus publics du tout |
Statut réglementaire | DeepSeek interdit dans les administrations d'une dizaine de pays (Italie, Australie, Corée du Sud, Québec, agences fédérales américaines). En France, enquête de la CNIL ouverte en février 2025, sans interdiction | Autorisés, mais dépendance à des acteurs qui contrôlent plus de 70 % du cloud européen |
Réversibilité | Totale sur le modèle, nulle sur l'accompagnement | Contractuelle, mais l'entreprise ne possède rien |
Ce tableau ne désigne pas un vainqueur. C'est précisément le point.
L'argument qui rend un modèle ouvert attractif pour un hôpital ou un laboratoire, l'hébergement sur site avec des données qui ne sortent jamais, est exactement celui qui le rend incontrôlable : aucun filtre externe ne bloque une requête sur un pathogène, aucun éditeur ne peut retirer le modèle, et l'alerte publiée dans JAMA sur les déploiements hospitaliers chinois parle de résultats "plausibles mais factuellement incorrects" pouvant créer "un risque clinique substantiel".
L'argument qui rend un modèle fermé rassurant, les filtres de l'éditeur et les contrats de conformité, a lui aussi un coût. Chez Anthropic, selon les informations publiées lors des lancements de juin 2026, les requêtes touchant à la biologie ou à la cybersécurité sont redirigées vers un modèle moins capable, et le modèle le plus puissant n'est pas rendu public : la sûreté est un dégradé de performance assumé. Et l'entreprise qui construit sur un modèle fermé construit sur un actif qu'elle ne possède pas, hébergé chez des acteurs dont les dépenses d'investissement atteindront environ 700 milliards de dollars en 2026.
Aucune option n'est neutre. Le choix engage le coût, la sûreté, la dépendance et la responsabilité. C'est un choix de gouvernance. Il faut quelqu'un pour le porter, et dans la plupart des entreprises de santé, personne n'en a le mandat.
Le régulateur recule, le tribunal avance
On pourrait attendre que la réglementation tranche. Elle fait l'inverse.
Le règlement européen publié le 24 juillet 2026 a reporté les obligations du règlement sur l'IA pour les systèmes à haut risque. Pour les dispositifs médicaux, qui relèvent de l'annexe I, l'échéance passe du 2 août 2027 au 2 août 2028. Pour les systèmes autonomes de l'annexe III, du 2 août 2026 au 2 décembre 2027. Les obligations de transparence, elles, s'appliquent depuis le 2 août 2026. L'association européenne des industriels de la medtech a demandé en mai une voie de conformité unique, en écrivant que superposer les obligations du règlement IA à celles du règlement sur les dispositifs médicaux "ne relève pas le niveau, ajoute de la complexité". Nous avons détaillé ce calendrier dans un article de septembre. Aux États-Unis, la FDA rappelle qu'elle "ne réglemente pas l'IA en tant que telle" mais les dispositifs qui l'embarquent, et sa recommandation sur les fonctions logicielles à base d'IA est toujours à l'état de projet depuis janvier 2025.
Le vide est occupé par deux acteurs. Les tribunaux, qui règlent des plaintes et assignent des dirigeants à titre personnel. Et les éditeurs eux-mêmes, qui fixent leurs propres niveaux de protection et décident seuls de ne pas rendre public un modèle. Ce sont les acteurs les moins neutres du système. Un board de santé qui attend que le cadre soit stable pour décider attendra jusqu'en 2028, et sera jugé entre-temps.
Ce que cela exige des fonctions de direction
Le débat sur l'apocalypse est un débat de constructeurs. Le débat des dirigeants de santé est un débat d'arbitrage. Il déplace le contenu de six fonctions.
Fonction | Ce qu'elle savait faire | Ce qu'on lui demande désormais |
|---|---|---|
Direction générale | Arbitrer un pipeline ou un portefeuille de produits | Arbitrer ouvert ou fermé, vitesse ou sûreté, et le défendre devant un conseil qui n'a pas l'expertise pour contester |
Direction médicale | Garantir la validité clinique des produits | Distinguer une IA validée par essai d'un assistant généraliste, et l'imposer aux équipes commerciales et produit |
Direction technique et données | Construire et intégrer des modèles | Piloter la dépendance au modèle, au cloud et au coût de calcul comme un risque de continuité d'activité |
Sécurité des systèmes d'information | Protéger un périmètre | Faire face à des attaques dont 80 à 90 % des opérations sont exécutées par des agents, avec un budget calibré avant leur apparition |
Juridique et affaires réglementaires | Suivre le règlement sur les dispositifs médicaux et le règlement IA | Décider sous un calendrier reporté, alors que les tribunaux n'attendent pas le calendrier |
Conseil d'administration | Déclarer le risque IA dans le rapport annuel | Savoir quelles questions poser, alors que 2,7 % des administrateurs ont une expertise déclarée |
Les chiffres de la dernière ligne viennent du Conference Board, qui a analysé les déclarations des sociétés du S&P 500 à fin 2025 : 83 % déclarent désormais l'IA comme un risque, contre 12 % en 2023, mais la part d'administrateurs avec une expertise IA n'est passée que de 1,5 % à 2,7 %. Deloitte trouve que deux tiers des boards reconnaissent une connaissance limitée ou nulle de l'IA, et que seule une entreprise sur cinq dispose d'un modèle mature de gouvernance des agents autonomes.
Dans le même temps, l'étude IBM auprès de 2 000 directeurs généraux, publiée en mai 2026, montre que 76 % déclarent avoir un Chief AI Officer, contre 26 % un an plus tôt, et que 64 % se disent à l'aise pour prendre des décisions stratégiques majeures sur la base de résultats produits par l'IA. La responsabilité s'est déplacée, en douze mois, vers un rôle nouveau et peu encadré, pendant que l'organe chargé de le contrôler reconnaît ne pas savoir ce qu'il contrôle. Le point saillant n'est pas le manque d'expertise. C'est l'écart entre la vitesse à laquelle les entreprises ont créé un poste et la lenteur avec laquelle elles ont défini ce qu'il décide.
Le cas des biotech et medtech détenues par un fonds
Pour une participation de fonds d'investissement, la question est plus aiguë, parce que le plan de création de valeur intègre désormais, presque toujours, une ligne "IA" : accélération de la découverte, réduction des coûts d'essais, produit augmenté par un assistant. Cette ligne suppose trois décisions que le fonds a rarement prises au niveau de la participation : sur quel modèle elle repose, quel budget de sécurité elle exige, et qui en répond devant le conseil. Un acquéreur, à la sortie, posera ces trois questions.
Une participation qui a déployé vite sur un modèle ouvert pour tenir un coût, sans capacité interne de test, porte un risque de sortie. Une participation qui a tout confié à un éditeur fermé, sans plan de réversibilité, en porte un autre. Dans les deux cas, le sujet ne se règle pas dans les six mois qui précèdent la cession. Il se règle au moment où l'équipe de direction est composée.
Les erreurs fréquentes
Débattre de l'apocalypse en comité exécutif. Le débat est légitime, mais il n'appartient pas au comex d'une medtech. Une heure passée sur l'extinction est une heure de moins sur le budget cyber 2027.
Nommer un responsable de l'IA sans autorité sur la sécurité ni sur le choix du modèle. Trois quarts des directeurs généraux disent avoir un Chief AI Officer. Une entreprise sur cinq a une gouvernance mature des agents. La différence entre les deux chiffres, c'est le mandat.
Choisir un modèle ouvert pour le coût sans capacité interne de test. Un modèle hébergé sur site n'a pas de filtre imposé. Sans moyens de le tester, l'entreprise a acheté un risque, pas une économie.
Choisir un modèle fermé pour la conformité sans plan de réversibilité. Un contrat de traitement des données n'est pas une propriété. Il faut savoir combien de mois il faudrait pour changer d'éditeur.
Laisser la direction médicale hors de la décision. La seule personne du comité exécutif capable de distinguer une IA validée par essai randomisé d'un assistant généraliste est souvent celle qu'on ne consulte pas sur le choix de l'outil.
Lire le report du règlement européen comme une pause. Les échéances ont bougé à 2027 et 2028. Les tribunaux et les attaquants n'ont pas reporté les leurs.
Comment évaluer un dirigeant pour cette période
Sait-il expliquer à un conseil d'administration la différence entre l'essai MASAI et un chatbot ? La réponse dit s'il a compris que le mot "IA" recouvre deux réalités, ou s'il en fait un sujet de communication.
A-t-il déjà arbitré un choix de dépendance technologique et comment l'a-t-il défendu ? Cloud, fournisseur unique, modèle. Demander le cas précis, l'alternative écartée et le plan prévu si le fournisseur changeait ses conditions.
A-t-il géré un incident sur des données de santé ? Pas une simulation. Un incident réel, avec notification, patients, presse. Sa manière d'en parler révèle s'il lit le risque cyber comme un poste budgétaire ou comme une abstraction.
Quelle est sa position sur ouvert ou fermé, et sait-il la chiffrer ? Une conviction sans coût, sans niveau de sûreté et sans plan de réversibilité n'est pas une décision. C'est une préférence.
Que ferait-il si son équipe lui demandait d'installer un modèle chinois en poids ouverts demain matin ? La bonne réponse n'est ni oui ni non. C'est une liste de conditions : quel usage, quelles données, quel test préalable, quelle traçabilité, qui en répond.
Questions fréquentes
Qu'est-ce que l'IApocalypse ? Le terme désigne le discours selon lequel l'intelligence artificielle pourrait échapper au contrôle humain et menacer l'humanité. Il est porté depuis 2025 par un livre à succès aux États-Unis, par des chercheurs qui quittent les laboratoires en le dénonçant, et depuis septembre 2026 par les dirigeants d'Anthropic et d'OpenAI eux-mêmes ainsi que par Geoffrey Hinton. En France, franceinfo a diffusé le 18 septembre 2026 un documentaire intitulé "IApocalypse now". Le discours porte sur les modèles généralistes, pas sur l'IA médicale validée par essai clinique.
L'IA a-t-elle déjà produit un médicament ? Pas encore un médicament approuvé. Le 10 septembre 2026, le rentosertib, une molécule conçue par IA générative contre la fibrose pulmonaire idiopathique, est devenu le premier candidat de ce type à entrer en phase III, sur 320 patients dans 47 centres. Selon un recensement présenté au congrès américain d'oncologie en 2026, sur les 117 actifs "conçus avec l'IA" en essais cliniques à fin 2025, huit seulement avaient terminé la phase 2. Le pipeline est réel, mais mince. En revanche, plus de 1 600 dispositifs médicaux embarquant de l'IA sont déjà autorisés par la FDA.
Peut-on utiliser DeepSeek ou un modèle chinois pour des données de santé en Europe ? Rien ne l'interdit en France, où la CNIL a ouvert une enquête en février 2025 sans prononcer d'interdiction, contrairement à l'Italie, à l'Australie, à la Corée du Sud ou aux agences fédérales américaines. Hébergé sur site, un modèle ouvert ne transmet pas les données à l'éditeur. Mais le NIST a mesuré sur les versions 2025 une conformité de 94 % aux requêtes ouvertement malveillantes, et aucun filtre externe ne peut être imposé. L'usage suppose une capacité de test interne, une politique d'accès écrite et une traçabilité des requêtes. Sans ces trois éléments, l'entreprise a acheté un risque.
Quelle est la différence entre un modèle en poids ouverts et un modèle fermé ? Un modèle en poids ouverts est publié avec ses paramètres : n'importe qui peut le télécharger, l'héberger et le modifier. DeepSeek, Qwen, Kimi ou Mistral Large 3 en sont des exemples. Un modèle fermé n'est accessible que par l'interface de son éditeur, qui en contrôle les filtres, les conditions et le retrait. Le premier offre le contrôle des données et un coût dix fois inférieur, sans garde-fou imposé. Le second offre des filtres et des contrats, au prix d'une dépendance et d'une capacité parfois réduite sur les sujets sensibles.
L'AI Act s'applique-t-il aux dispositifs médicaux en 2026 ? Partiellement. Le règlement publié le 24 juillet 2026 a reporté au 2 août 2028 les obligations pour les systèmes à haut risque intégrés à des produits réglementés, dont les dispositifs médicaux, et au 2 décembre 2027 celles des systèmes autonomes. Les obligations de transparence s'appliquent depuis le 2 août 2026. Le règlement sur les dispositifs médicaux, lui, continue de s'appliquer intégralement.
Faut-il un Chief AI Officer dans une biotech ? Pas nécessairement, et pas en premier. Trois quarts des directeurs généraux disent en avoir un, mais une entreprise sur cinq seulement a une gouvernance mature des agents d'IA. Le rôle n'a de sens que s'il porte trois mandats : le choix du modèle, le budget de sécurité et la politique d'accès aux outils. Sans ces trois mandats, c'est un titre. Dans une biotech de taille intermédiaire, ces responsabilités sont souvent mieux tenues par la direction technique et la direction médicale ensemble, avec un arbitrage explicite du directeur général.
Ce qu'il faut retenir
En dix jours de septembre 2026, les constructeurs de l'IA ont parlé d'extinction pendant qu'un médicament conçu par IA entrait en phase III. Les deux discours sont tenus par les mêmes acteurs.
Le mot "IA" recouvre deux réalités : une IA étroite validée par essai randomisé, et une IA généraliste dont la moitié des réponses santé sont problématiques. L'IApocalypse parle de la seconde. Les bénéfices prouvés viennent de la première.
Trois risques ont déjà un coût en 2026 : la cybersécurité, avec un secteur santé déjà troisième cible de l'ANSSI ; les dérives d'usage, que les tribunaux sanctionnent avant les régulateurs ; la biosécurité, que les biotechs connaissent le moins alors qu'elle les concerne le plus.
Le choix entre modèles ouverts et fermés n'a pas de bonne réponse. Il engage le coût, la sûreté, la dépendance et la responsabilité. C'est une décision de gouvernance, et personne n'en a le mandat dans la plupart des entreprises de santé.
83 % des grandes entreprises déclarent le risque, 2,7 % de leurs administrateurs savent l'évaluer, 76 % des directeurs généraux ont créé un poste pour le porter en un an. L'écart entre ces trois chiffres est le vrai sujet.
Le point de vue de Laroze Partners
Le débat sur la fin du monde est un débat de constructeurs. Il est sérieux, il est documenté, et il ne se réglera pas dans un comité exécutif de medtech. Ce qui se règle dans ce comité, c'est un arbitrage entre une IA dont les bénéfices sont mesurés et trois risques dont le coût est déjà connu.
Ce que nous observons, c'est que cet arbitrage n'a souvent pas de propriétaire. La direction technique choisit l'outil. La direction médicale valide le produit. La sécurité protège le périmètre. Le conseil déclare le risque. Personne ne tient l'ensemble, parce que la fonction qui le tiendrait n'existait pas il y a trois ans. Le Laroze Pattern®, notre méthode de lecture stratégique des trajectoires, des comportements de leadership et des dynamiques de performance, cherche précisément cela : non pas une expertise en IA, mais la capacité, déjà prouvée ailleurs, à porter une décision de dépendance technologique devant un conseil qui ne peut pas la contester, et à en assumer le coût.
Les entreprises de santé qui traverseront cette période ne seront pas celles qui auront eu peur au bon moment, ni celles qui auront déployé le plus vite. Ce seront celles qui auront mis, tôt, une personne au bon endroit pour tenir les deux propositions à la fois. Cette personne est rare. Elle n'est pas là où on la cherche.
Sources
Anthropic, rapports de menace de novembre 2025 et septembre 2026 · ANSSI, Panorama de la cybermenace 2025 (mars 2026) · The Lancet, essai MASAI (29 janvier 2026) · Insilico Medicine, communiqué du 10 septembre 2026 · FDA, liste des dispositifs médicaux à base d'IA (septembre 2026) · Communications Medicine, Mount Sinai (décembre 2025) · BMJ Open (14 avril 2026) · NIST, évaluations CAISI de DeepSeek (septembre 2025 et mai 2026) · Règlement (UE) 2026/1744 · The Conference Board, Governing AI (22 avril 2026) · Deloitte, Global Boardroom Program et State of AI in the Enterprise 2026 · IBM, CEO Study 2026 · Odoxa (mai 2026), Elabe (juin 2026) · franceinfo, février, mars et septembre 2026.
Le 8 septembre 2026, un chercheur d'Anthropic a démissionné en écrivant que les gens qui construisent l'intelligence artificielle "croient sincèrement qu'elle pourrait tous nous tuer d'ici la fin de la décennie". Le 12, le directeur général de la même société a publié un texte appelant à ralentir la course à la frontière. Le 14, le directeur général d'OpenAI a écrit sur X que son entreprise était "sans ambiguïté dans l'équipe Humanité". La même semaine, Geoffrey Hinton, prix Nobel de physique, a dit à la BBC qu'une probabilité de dix pour cent que l'IA détruise l'humanité "n'est pas déraisonnable". Le 18, franceinfo diffusait "IApocalypse now, panique sur la tech". Le mot est entré dans le vocabulaire français.
Dans les mêmes dix jours, il s'est passé autre chose. Le 10 septembre, un premier patient a reçu un médicament conçu par intelligence artificielle générative dans un essai de phase III. Le 21, l'un des premiers laboratoires mondiaux a annoncé une collaboration avec Anthropic en découverte de médicaments. Depuis janvier, les deux grands éditeurs américains proposent des versions de leurs assistants adaptées aux hôpitaux.
Ceux qui disent que l'IA pourrait nous tuer sont ceux qui la vendent aux hôpitaux. Ce n'est pas une contradiction à résoudre, c'est une situation à gérer. La question de cet article n'est donc pas de savoir si l'IA va détruire l'humanité. Elle est de savoir qui, dans une biotech, une medtech ou une société de santé numérique, est en mesure d'arbitrer entre une IA dont les bénéfices sont prouvés et trois risques qui ont déjà un coût en 2026.
Les chiffres à connaître
Indicateur | Valeur | Source |
|---|---|---|
Probabilité d'extinction par l'IA d'ici dix ans, selon Geoffrey Hinton | "Dix pour cent n'est pas déraisonnable" | BBC Politics, septembre 2026 |
Emplois de cadres débutants menacés selon Dario Amodei | La moitié, en un à cinq ans | Essai "The Adolescence of Technology", janvier 2026 |
Français estimant que l'IA détruira plus d'emplois qu'elle n'en créera | 77 % | Odoxa pour Saegus, 26 mai 2026 |
Français voyant des bénéfices de l'IA en santé | 69 %, en hausse de 8 points | Odoxa pour Le Figaro, 8 mai 2026 |
Essai MASAI, cancers du sein agressifs détectés en plus avec IA | + 27 %, charge de lecture des radiologues réduite de 44 % | The Lancet, 29 janvier 2026 |
Dispositifs médicaux embarquant de l'IA autorisés par la FDA | Plus de 1 600 | FDA, septembre 2026 |
Réponses santé problématiques des chatbots grand public | 49,6 % | BMJ Open, 14 avril 2026 |
Part des incidents cyber traités par l'ANSSI visant la santé | 10 %, troisième secteur le plus touché | ANSSI, Panorama de la cybermenace 2025, mars 2026 |
Sociétés du S&P 500 déclarant l'IA comme risque | 83 %, contre 12 % en 2023 | The Conference Board, 22 avril 2026 |
Administrateurs du S&P 500 avec une expertise IA déclarée | 2,7 % | The Conference Board, 22 avril 2026 |
Directeurs généraux déclarant avoir un Chief AI Officer | 76 %, contre 26 % un an plus tôt | IBM CEO Study, 4 mai 2026 |
Pourquoi ce sujet s'impose maintenant
Le discours de la fin du monde par l'IA existe depuis des années. Ce qui a changé en septembre 2026, c'est qu'il est porté simultanément par les constructeurs, par un prix Nobel et par la télévision publique française, dans la même quinzaine, avec des chiffres.
Deux lectures fausses circulent dans les comités exécutifs.
La première consiste à dire que tout cela est du marketing de la peur. Elle est tentante : un éditeur qui annonce que son produit est dangereux attire l'attention sur sa puissance. Mais les faits qui accompagnent le discours ne sont pas des arguments commerciaux. En novembre 2025, Anthropic a documenté une campagne de cyberespionnage dans laquelle un agent d'IA avait exécuté 80 à 90 % des opérations contre une trentaine de cibles. L'ANSSI, qui ne vend rien, écrit dans son panorama 2025 que l'IA générative "représente un potentiel accélérateur des capacités offensives".
La seconde consiste à dire que l'apocalypse arrive et qu'il faut tout geler. Elle est tout aussi fausse. L'essai suédois MASAI, publié dans The Lancet en janvier 2026, est le premier essai randomisé de l'IA en dépistage : plus de 105 000 femmes, 27 % de cancers agressifs détectés en plus, sans hausse des faux positifs. Le rentosertib, conçu par IA générative sur une cible que personne n'avait reliée à la fibrose pulmonaire, est entré en phase III le 10 septembre. Ces résultats sont publiés, revus, mesurés.
Le marché, lui, a déjà tranché. Au premier semestre 2026, au moins 68 biotechs ont levé plus de 9,1 milliards de dollars en capital-risque, le meilleur premier semestre depuis 2022. Une société parisienne d'IA en radiologie a été rachetée jusqu'à 230 millions d'euros en mars. Une autre, en chimie computationnelle, a signé en juillet une extension d'accord avec Sanofi pouvant atteindre 140 millions de dollars. Les capitaux ne se demandent pas si l'IA va détruire le monde. Ils se demandent quelle IA, pour quel résultat, avec quel risque. C'est la question que le débat sur l'IApocalypse empêche les comités exécutifs de formuler.
Deux IA sous un seul mot
La confusion vient du vocabulaire. Le mot "intelligence artificielle" recouvre deux réalités que les boards traitent comme une seule.
IA étroite, validée | IA générale, de frontière | |
|---|---|---|
Ce que c'est | Un système entraîné pour une tâche précise : lire une mammographie, prédire la structure d'une protéine, proposer une molécule contre une cible | Un modèle de langage ou un agent capable de répondre à tout, de coder, de rechercher, d'agir |
Comment on la valide | Essai clinique randomisé, marquage CE, autorisation FDA, dossier réglementaire | Évaluations internes de l'éditeur, benchmarks, tests d'organismes publics |
Exemples 2026 | MASAI, rentosertib, plus de 1 600 dispositifs autorisés par la FDA | ChatGPT, Claude, Gemini, DeepSeek V4, agents autonomes |
Ce que disent les données | Bénéfice mesuré, effets indésirables mesurés | Environ la moitié des réponses santé problématiques, amplification d'erreurs cliniques dans 50 à 83 % des cas |
De quoi parle l'IApocalypse | Jamais de celle-ci | Uniquement de celle-là |
Les chiffres de la colonne de droite méritent d'être précisés. Une équipe du Mount Sinai a testé six grands modèles de langage sur 300 vignettes cliniques dans lesquelles une erreur avait été volontairement introduite. Les modèles ont repris ou amplifié l'erreur dans 50 à 83 % des cas. Un audit publié dans BMJ Open en avril 2026 a soumis 250 questions de santé à cinq chatbots grand public : 49,6 % des réponses ont été jugées problématiques, et les modèles n'ont refusé de répondre que deux fois sur 250. Ces résultats ne disent rien de l'IA de dépistage validée par MASAI. Ils disent tout de ce qui se passe quand un salarié, un médecin ou un patient utilise un assistant généraliste pour une question clinique. Or quatre Français sur dix l'ont déjà fait, selon Elabe en juin 2026.
Un board qui met les deux colonnes dans la même case se trompe dans les deux sens. Il freine, au nom du principe de précaution, un dispositif de dépistage qui détecte plus de cancers. Et il laisse, faute de l'avoir vu, ses équipes utiliser sur des données de patients un chatbot dont la moitié des réponses sont fausses.
Trois risques qui ont déjà un coût en 2026
Le débat sur l'extinction porte sur la prochaine décennie. Trois risques, eux, ont une ligne dans les comptes de 2026.
La cybersécurité
Le rapport d'Anthropic de novembre 2025 décrit une campagne attribuée avec un haut degré de confiance à un groupe soutenu par l'État chinois. L'agent d'IA s'était fait passer pour un outil de test défensif et avait conduit seul l'essentiel des opérations d'intrusion contre une trentaine d'organisations. En septembre 2026, le rapport de menace du même éditeur ajoute trois groupes supplémentaires, dont un affilié à un collectif criminel ayant exfiltré plus d'un téraoctet de données, et résume la situation en une phrase : l'IA "a effondré l'écart de main-d'œuvre et d'outillage" qui séparait les acteurs étatiques des pirates isolés. En avril 2026, l'organisme britannique d'évaluation de la sûreté de l'IA a mesuré qu'un modèle non rendu public réussissait 73 % d'exercices de piratage de niveau expert et bouclait seul un scénario d'attaque réseau en 32 étapes. En juillet, OpenAI a révélé que deux de ses modèles, testés sans garde-fous, s'étaient échappés d'un environnement d'évaluation et avaient accédé à une base de données de production d'un tiers.
Le lien avec la santé française est direct. Le panorama 2025 de l'ANSSI, publié en mars 2026, classe la santé troisième secteur le plus touché avec 10 % des incidents, note que 8 % des attaques par rançongiciel ont visé des établissements de santé, en hausse, et écrit que "plusieurs centres hospitaliers ont subi des perturbations de leurs activités d'accueil et de traitement de patients". En février 2026, l'attaque contre un logiciel médical a exposé les données de 15 millions de patients et de 1 500 médecins selon le ministère de la Santé. En mars, un réseau de 600 laboratoires d'analyses, 28 millions de patients par an, a vu des comptes rendus et des numéros de sécurité sociale exposés via un prestataire.
Aucune de ces attaques n'est attribuée publiquement à un agent d'IA. Mais un directeur de la sécurité qui prépare son budget 2027 sait deux choses : la capacité offensive des agents est mesurée, et son secteur est déjà l'un des plus visés.
Les dérives d'usage
Le second risque n'est pas technique. Il est humain et juridique. En janvier 2026, un éditeur de chatbots et Google ont réglé, à des conditions confidentielles, une série de plaintes de familles d'adolescents, après qu'un juge fédéral a estimé que ces chatbots étaient des produits soumis à la responsabilité du fabricant. En juin 2026, la Floride a assigné OpenAI et son directeur général à titre personnel, dans une plainte de 83 pages. Pour une société de santé numérique ou une medtech avec une interface patient, un assistant conversationnel intégré au produit engage désormais la responsabilité de l'entreprise sur chaque réponse, et les tribunaux l'ont dit avant les régulateurs.
La biosécurité
Le troisième risque est celui que les biotechs connaissent le moins bien alors qu'il les concerne le plus directement. En mai 2025, Anthropic a activé pour la première fois son niveau de protection le plus élevé, après avoir constaté qu'un modèle apportait une aide significativement supérieure aux précédents dans des essais de conception d'agents biologiques par des novices. En décembre 2025, la RAND Corporation a conclu que les modèles de fondation contemporains "augmentent le risque d'armes biologiques", inversant ses conclusions de 2024. En septembre 2026, cinq tentatives de détournement ont été rendues publiques : travaux de gain de fonction sur le chikungunya, adaptation d'une grippe aviaire aux mammifères, optimisation de toxines.
Pour un laboratoire, c'est un sujet de politique d'accès aux outils : quels modèles, avec quels comptes, pour quelles équipes, avec quelle traçabilité. Une biotech qui travaille sur des pathogènes sans cette politique écrite porte un risque réputationnel et pénal que son board ignore probablement.
Ouvert ou fermé : le choix que personne ne veut porter
Derrière ces trois risques se cache une décision que la plupart des comités exécutifs de santé n'ont pas prise explicitement : sur quel type de modèle construire.
Depuis avril 2026, les modèles chinois en poids ouverts ont changé l'équation. DeepSeek V4, publié sous licence MIT, coûte environ dix fois moins cher que les modèles fermés américains, peut être hébergé sur les serveurs de l'entreprise, et fonctionne déjà dans plus de 90 hôpitaux tertiaires chinois en réseau interne. Alibaba, Moonshot et Zhipu ont suivi. En Europe, Mistral a publié un grand modèle sous licence Apache et a levé trois milliards d'euros le 8 septembre 2026, sur une valorisation de 21,3 milliards, avec un capital détenu aux deux tiers par des Européens.
Critère | Modèles en poids ouverts (DeepSeek, Qwen, Kimi, GLM, Mistral) | Modèles fermés (Anthropic, OpenAI, Google) |
|---|---|---|
Coût | DeepSeek V4-Pro : 1,74 dollar par million de tokens en entrée, environ dix fois moins que les modèles fermés | Élevé, mais négocié dans des contrats avec engagements |
Données | Hébergement sur site possible, les données de patients ne sortent pas | Transitent chez l'éditeur ou son hébergeur cloud, sous contrat de traitement (offres santé lancées en janvier 2026 avec engagements de conformité) |
Niveau | DeepSeek V4 en retard d'environ huit mois sur la frontière selon l'évaluation du NIST en mai 2026 | À la frontière |
Sûreté | Pas de filtre amont imposé par l'éditeur, pas de retrait possible. Sur les versions 2025 de DeepSeek, le NIST a mesuré une conformité de 94 % aux requêtes ouvertement malveillantes, contre 8 % pour les modèles américains testés | Filtres et classifieurs imposés, au prix d'une capacité réduite sur les sujets sensibles. Certains modèles ne sont pas rendus publics du tout |
Statut réglementaire | DeepSeek interdit dans les administrations d'une dizaine de pays (Italie, Australie, Corée du Sud, Québec, agences fédérales américaines). En France, enquête de la CNIL ouverte en février 2025, sans interdiction | Autorisés, mais dépendance à des acteurs qui contrôlent plus de 70 % du cloud européen |
Réversibilité | Totale sur le modèle, nulle sur l'accompagnement | Contractuelle, mais l'entreprise ne possède rien |
Ce tableau ne désigne pas un vainqueur. C'est précisément le point.
L'argument qui rend un modèle ouvert attractif pour un hôpital ou un laboratoire, l'hébergement sur site avec des données qui ne sortent jamais, est exactement celui qui le rend incontrôlable : aucun filtre externe ne bloque une requête sur un pathogène, aucun éditeur ne peut retirer le modèle, et l'alerte publiée dans JAMA sur les déploiements hospitaliers chinois parle de résultats "plausibles mais factuellement incorrects" pouvant créer "un risque clinique substantiel".
L'argument qui rend un modèle fermé rassurant, les filtres de l'éditeur et les contrats de conformité, a lui aussi un coût. Chez Anthropic, selon les informations publiées lors des lancements de juin 2026, les requêtes touchant à la biologie ou à la cybersécurité sont redirigées vers un modèle moins capable, et le modèle le plus puissant n'est pas rendu public : la sûreté est un dégradé de performance assumé. Et l'entreprise qui construit sur un modèle fermé construit sur un actif qu'elle ne possède pas, hébergé chez des acteurs dont les dépenses d'investissement atteindront environ 700 milliards de dollars en 2026.
Aucune option n'est neutre. Le choix engage le coût, la sûreté, la dépendance et la responsabilité. C'est un choix de gouvernance. Il faut quelqu'un pour le porter, et dans la plupart des entreprises de santé, personne n'en a le mandat.
Le régulateur recule, le tribunal avance
On pourrait attendre que la réglementation tranche. Elle fait l'inverse.
Le règlement européen publié le 24 juillet 2026 a reporté les obligations du règlement sur l'IA pour les systèmes à haut risque. Pour les dispositifs médicaux, qui relèvent de l'annexe I, l'échéance passe du 2 août 2027 au 2 août 2028. Pour les systèmes autonomes de l'annexe III, du 2 août 2026 au 2 décembre 2027. Les obligations de transparence, elles, s'appliquent depuis le 2 août 2026. L'association européenne des industriels de la medtech a demandé en mai une voie de conformité unique, en écrivant que superposer les obligations du règlement IA à celles du règlement sur les dispositifs médicaux "ne relève pas le niveau, ajoute de la complexité". Nous avons détaillé ce calendrier dans un article de septembre. Aux États-Unis, la FDA rappelle qu'elle "ne réglemente pas l'IA en tant que telle" mais les dispositifs qui l'embarquent, et sa recommandation sur les fonctions logicielles à base d'IA est toujours à l'état de projet depuis janvier 2025.
Le vide est occupé par deux acteurs. Les tribunaux, qui règlent des plaintes et assignent des dirigeants à titre personnel. Et les éditeurs eux-mêmes, qui fixent leurs propres niveaux de protection et décident seuls de ne pas rendre public un modèle. Ce sont les acteurs les moins neutres du système. Un board de santé qui attend que le cadre soit stable pour décider attendra jusqu'en 2028, et sera jugé entre-temps.
Ce que cela exige des fonctions de direction
Le débat sur l'apocalypse est un débat de constructeurs. Le débat des dirigeants de santé est un débat d'arbitrage. Il déplace le contenu de six fonctions.
Fonction | Ce qu'elle savait faire | Ce qu'on lui demande désormais |
|---|---|---|
Direction générale | Arbitrer un pipeline ou un portefeuille de produits | Arbitrer ouvert ou fermé, vitesse ou sûreté, et le défendre devant un conseil qui n'a pas l'expertise pour contester |
Direction médicale | Garantir la validité clinique des produits | Distinguer une IA validée par essai d'un assistant généraliste, et l'imposer aux équipes commerciales et produit |
Direction technique et données | Construire et intégrer des modèles | Piloter la dépendance au modèle, au cloud et au coût de calcul comme un risque de continuité d'activité |
Sécurité des systèmes d'information | Protéger un périmètre | Faire face à des attaques dont 80 à 90 % des opérations sont exécutées par des agents, avec un budget calibré avant leur apparition |
Juridique et affaires réglementaires | Suivre le règlement sur les dispositifs médicaux et le règlement IA | Décider sous un calendrier reporté, alors que les tribunaux n'attendent pas le calendrier |
Conseil d'administration | Déclarer le risque IA dans le rapport annuel | Savoir quelles questions poser, alors que 2,7 % des administrateurs ont une expertise déclarée |
Les chiffres de la dernière ligne viennent du Conference Board, qui a analysé les déclarations des sociétés du S&P 500 à fin 2025 : 83 % déclarent désormais l'IA comme un risque, contre 12 % en 2023, mais la part d'administrateurs avec une expertise IA n'est passée que de 1,5 % à 2,7 %. Deloitte trouve que deux tiers des boards reconnaissent une connaissance limitée ou nulle de l'IA, et que seule une entreprise sur cinq dispose d'un modèle mature de gouvernance des agents autonomes.
Dans le même temps, l'étude IBM auprès de 2 000 directeurs généraux, publiée en mai 2026, montre que 76 % déclarent avoir un Chief AI Officer, contre 26 % un an plus tôt, et que 64 % se disent à l'aise pour prendre des décisions stratégiques majeures sur la base de résultats produits par l'IA. La responsabilité s'est déplacée, en douze mois, vers un rôle nouveau et peu encadré, pendant que l'organe chargé de le contrôler reconnaît ne pas savoir ce qu'il contrôle. Le point saillant n'est pas le manque d'expertise. C'est l'écart entre la vitesse à laquelle les entreprises ont créé un poste et la lenteur avec laquelle elles ont défini ce qu'il décide.
Le cas des biotech et medtech détenues par un fonds
Pour une participation de fonds d'investissement, la question est plus aiguë, parce que le plan de création de valeur intègre désormais, presque toujours, une ligne "IA" : accélération de la découverte, réduction des coûts d'essais, produit augmenté par un assistant. Cette ligne suppose trois décisions que le fonds a rarement prises au niveau de la participation : sur quel modèle elle repose, quel budget de sécurité elle exige, et qui en répond devant le conseil. Un acquéreur, à la sortie, posera ces trois questions.
Une participation qui a déployé vite sur un modèle ouvert pour tenir un coût, sans capacité interne de test, porte un risque de sortie. Une participation qui a tout confié à un éditeur fermé, sans plan de réversibilité, en porte un autre. Dans les deux cas, le sujet ne se règle pas dans les six mois qui précèdent la cession. Il se règle au moment où l'équipe de direction est composée.
Les erreurs fréquentes
Débattre de l'apocalypse en comité exécutif. Le débat est légitime, mais il n'appartient pas au comex d'une medtech. Une heure passée sur l'extinction est une heure de moins sur le budget cyber 2027.
Nommer un responsable de l'IA sans autorité sur la sécurité ni sur le choix du modèle. Trois quarts des directeurs généraux disent avoir un Chief AI Officer. Une entreprise sur cinq a une gouvernance mature des agents. La différence entre les deux chiffres, c'est le mandat.
Choisir un modèle ouvert pour le coût sans capacité interne de test. Un modèle hébergé sur site n'a pas de filtre imposé. Sans moyens de le tester, l'entreprise a acheté un risque, pas une économie.
Choisir un modèle fermé pour la conformité sans plan de réversibilité. Un contrat de traitement des données n'est pas une propriété. Il faut savoir combien de mois il faudrait pour changer d'éditeur.
Laisser la direction médicale hors de la décision. La seule personne du comité exécutif capable de distinguer une IA validée par essai randomisé d'un assistant généraliste est souvent celle qu'on ne consulte pas sur le choix de l'outil.
Lire le report du règlement européen comme une pause. Les échéances ont bougé à 2027 et 2028. Les tribunaux et les attaquants n'ont pas reporté les leurs.
Comment évaluer un dirigeant pour cette période
Sait-il expliquer à un conseil d'administration la différence entre l'essai MASAI et un chatbot ? La réponse dit s'il a compris que le mot "IA" recouvre deux réalités, ou s'il en fait un sujet de communication.
A-t-il déjà arbitré un choix de dépendance technologique et comment l'a-t-il défendu ? Cloud, fournisseur unique, modèle. Demander le cas précis, l'alternative écartée et le plan prévu si le fournisseur changeait ses conditions.
A-t-il géré un incident sur des données de santé ? Pas une simulation. Un incident réel, avec notification, patients, presse. Sa manière d'en parler révèle s'il lit le risque cyber comme un poste budgétaire ou comme une abstraction.
Quelle est sa position sur ouvert ou fermé, et sait-il la chiffrer ? Une conviction sans coût, sans niveau de sûreté et sans plan de réversibilité n'est pas une décision. C'est une préférence.
Que ferait-il si son équipe lui demandait d'installer un modèle chinois en poids ouverts demain matin ? La bonne réponse n'est ni oui ni non. C'est une liste de conditions : quel usage, quelles données, quel test préalable, quelle traçabilité, qui en répond.
Questions fréquentes
Qu'est-ce que l'IApocalypse ? Le terme désigne le discours selon lequel l'intelligence artificielle pourrait échapper au contrôle humain et menacer l'humanité. Il est porté depuis 2025 par un livre à succès aux États-Unis, par des chercheurs qui quittent les laboratoires en le dénonçant, et depuis septembre 2026 par les dirigeants d'Anthropic et d'OpenAI eux-mêmes ainsi que par Geoffrey Hinton. En France, franceinfo a diffusé le 18 septembre 2026 un documentaire intitulé "IApocalypse now". Le discours porte sur les modèles généralistes, pas sur l'IA médicale validée par essai clinique.
L'IA a-t-elle déjà produit un médicament ? Pas encore un médicament approuvé. Le 10 septembre 2026, le rentosertib, une molécule conçue par IA générative contre la fibrose pulmonaire idiopathique, est devenu le premier candidat de ce type à entrer en phase III, sur 320 patients dans 47 centres. Selon un recensement présenté au congrès américain d'oncologie en 2026, sur les 117 actifs "conçus avec l'IA" en essais cliniques à fin 2025, huit seulement avaient terminé la phase 2. Le pipeline est réel, mais mince. En revanche, plus de 1 600 dispositifs médicaux embarquant de l'IA sont déjà autorisés par la FDA.
Peut-on utiliser DeepSeek ou un modèle chinois pour des données de santé en Europe ? Rien ne l'interdit en France, où la CNIL a ouvert une enquête en février 2025 sans prononcer d'interdiction, contrairement à l'Italie, à l'Australie, à la Corée du Sud ou aux agences fédérales américaines. Hébergé sur site, un modèle ouvert ne transmet pas les données à l'éditeur. Mais le NIST a mesuré sur les versions 2025 une conformité de 94 % aux requêtes ouvertement malveillantes, et aucun filtre externe ne peut être imposé. L'usage suppose une capacité de test interne, une politique d'accès écrite et une traçabilité des requêtes. Sans ces trois éléments, l'entreprise a acheté un risque.
Quelle est la différence entre un modèle en poids ouverts et un modèle fermé ? Un modèle en poids ouverts est publié avec ses paramètres : n'importe qui peut le télécharger, l'héberger et le modifier. DeepSeek, Qwen, Kimi ou Mistral Large 3 en sont des exemples. Un modèle fermé n'est accessible que par l'interface de son éditeur, qui en contrôle les filtres, les conditions et le retrait. Le premier offre le contrôle des données et un coût dix fois inférieur, sans garde-fou imposé. Le second offre des filtres et des contrats, au prix d'une dépendance et d'une capacité parfois réduite sur les sujets sensibles.
L'AI Act s'applique-t-il aux dispositifs médicaux en 2026 ? Partiellement. Le règlement publié le 24 juillet 2026 a reporté au 2 août 2028 les obligations pour les systèmes à haut risque intégrés à des produits réglementés, dont les dispositifs médicaux, et au 2 décembre 2027 celles des systèmes autonomes. Les obligations de transparence s'appliquent depuis le 2 août 2026. Le règlement sur les dispositifs médicaux, lui, continue de s'appliquer intégralement.
Faut-il un Chief AI Officer dans une biotech ? Pas nécessairement, et pas en premier. Trois quarts des directeurs généraux disent en avoir un, mais une entreprise sur cinq seulement a une gouvernance mature des agents d'IA. Le rôle n'a de sens que s'il porte trois mandats : le choix du modèle, le budget de sécurité et la politique d'accès aux outils. Sans ces trois mandats, c'est un titre. Dans une biotech de taille intermédiaire, ces responsabilités sont souvent mieux tenues par la direction technique et la direction médicale ensemble, avec un arbitrage explicite du directeur général.
Ce qu'il faut retenir
En dix jours de septembre 2026, les constructeurs de l'IA ont parlé d'extinction pendant qu'un médicament conçu par IA entrait en phase III. Les deux discours sont tenus par les mêmes acteurs.
Le mot "IA" recouvre deux réalités : une IA étroite validée par essai randomisé, et une IA généraliste dont la moitié des réponses santé sont problématiques. L'IApocalypse parle de la seconde. Les bénéfices prouvés viennent de la première.
Trois risques ont déjà un coût en 2026 : la cybersécurité, avec un secteur santé déjà troisième cible de l'ANSSI ; les dérives d'usage, que les tribunaux sanctionnent avant les régulateurs ; la biosécurité, que les biotechs connaissent le moins alors qu'elle les concerne le plus.
Le choix entre modèles ouverts et fermés n'a pas de bonne réponse. Il engage le coût, la sûreté, la dépendance et la responsabilité. C'est une décision de gouvernance, et personne n'en a le mandat dans la plupart des entreprises de santé.
83 % des grandes entreprises déclarent le risque, 2,7 % de leurs administrateurs savent l'évaluer, 76 % des directeurs généraux ont créé un poste pour le porter en un an. L'écart entre ces trois chiffres est le vrai sujet.
Le point de vue de Laroze Partners
Le débat sur la fin du monde est un débat de constructeurs. Il est sérieux, il est documenté, et il ne se réglera pas dans un comité exécutif de medtech. Ce qui se règle dans ce comité, c'est un arbitrage entre une IA dont les bénéfices sont mesurés et trois risques dont le coût est déjà connu.
Ce que nous observons, c'est que cet arbitrage n'a souvent pas de propriétaire. La direction technique choisit l'outil. La direction médicale valide le produit. La sécurité protège le périmètre. Le conseil déclare le risque. Personne ne tient l'ensemble, parce que la fonction qui le tiendrait n'existait pas il y a trois ans. Le Laroze Pattern®, notre méthode de lecture stratégique des trajectoires, des comportements de leadership et des dynamiques de performance, cherche précisément cela : non pas une expertise en IA, mais la capacité, déjà prouvée ailleurs, à porter une décision de dépendance technologique devant un conseil qui ne peut pas la contester, et à en assumer le coût.
Les entreprises de santé qui traverseront cette période ne seront pas celles qui auront eu peur au bon moment, ni celles qui auront déployé le plus vite. Ce seront celles qui auront mis, tôt, une personne au bon endroit pour tenir les deux propositions à la fois. Cette personne est rare. Elle n'est pas là où on la cherche.
Sources
Anthropic, rapports de menace de novembre 2025 et septembre 2026 · ANSSI, Panorama de la cybermenace 2025 (mars 2026) · The Lancet, essai MASAI (29 janvier 2026) · Insilico Medicine, communiqué du 10 septembre 2026 · FDA, liste des dispositifs médicaux à base d'IA (septembre 2026) · Communications Medicine, Mount Sinai (décembre 2025) · BMJ Open (14 avril 2026) · NIST, évaluations CAISI de DeepSeek (septembre 2025 et mai 2026) · Règlement (UE) 2026/1744 · The Conference Board, Governing AI (22 avril 2026) · Deloitte, Global Boardroom Program et State of AI in the Enterprise 2026 · IBM, CEO Study 2026 · Odoxa (mai 2026), Elabe (juin 2026) · franceinfo, février, mars et septembre 2026.
Le 8 septembre 2026, un chercheur d'Anthropic a démissionné en écrivant que les gens qui construisent l'intelligence artificielle "croient sincèrement qu'elle pourrait tous nous tuer d'ici la fin de la décennie". Le 12, le directeur général de la même société a publié un texte appelant à ralentir la course à la frontière. Le 14, le directeur général d'OpenAI a écrit sur X que son entreprise était "sans ambiguïté dans l'équipe Humanité". La même semaine, Geoffrey Hinton, prix Nobel de physique, a dit à la BBC qu'une probabilité de dix pour cent que l'IA détruise l'humanité "n'est pas déraisonnable". Le 18, franceinfo diffusait "IApocalypse now, panique sur la tech". Le mot est entré dans le vocabulaire français.
Dans les mêmes dix jours, il s'est passé autre chose. Le 10 septembre, un premier patient a reçu un médicament conçu par intelligence artificielle générative dans un essai de phase III. Le 21, l'un des premiers laboratoires mondiaux a annoncé une collaboration avec Anthropic en découverte de médicaments. Depuis janvier, les deux grands éditeurs américains proposent des versions de leurs assistants adaptées aux hôpitaux.
Ceux qui disent que l'IA pourrait nous tuer sont ceux qui la vendent aux hôpitaux. Ce n'est pas une contradiction à résoudre, c'est une situation à gérer. La question de cet article n'est donc pas de savoir si l'IA va détruire l'humanité. Elle est de savoir qui, dans une biotech, une medtech ou une société de santé numérique, est en mesure d'arbitrer entre une IA dont les bénéfices sont prouvés et trois risques qui ont déjà un coût en 2026.
Les chiffres à connaître
Indicateur | Valeur | Source |
|---|---|---|
Probabilité d'extinction par l'IA d'ici dix ans, selon Geoffrey Hinton | "Dix pour cent n'est pas déraisonnable" | BBC Politics, septembre 2026 |
Emplois de cadres débutants menacés selon Dario Amodei | La moitié, en un à cinq ans | Essai "The Adolescence of Technology", janvier 2026 |
Français estimant que l'IA détruira plus d'emplois qu'elle n'en créera | 77 % | Odoxa pour Saegus, 26 mai 2026 |
Français voyant des bénéfices de l'IA en santé | 69 %, en hausse de 8 points | Odoxa pour Le Figaro, 8 mai 2026 |
Essai MASAI, cancers du sein agressifs détectés en plus avec IA | + 27 %, charge de lecture des radiologues réduite de 44 % | The Lancet, 29 janvier 2026 |
Dispositifs médicaux embarquant de l'IA autorisés par la FDA | Plus de 1 600 | FDA, septembre 2026 |
Réponses santé problématiques des chatbots grand public | 49,6 % | BMJ Open, 14 avril 2026 |
Part des incidents cyber traités par l'ANSSI visant la santé | 10 %, troisième secteur le plus touché | ANSSI, Panorama de la cybermenace 2025, mars 2026 |
Sociétés du S&P 500 déclarant l'IA comme risque | 83 %, contre 12 % en 2023 | The Conference Board, 22 avril 2026 |
Administrateurs du S&P 500 avec une expertise IA déclarée | 2,7 % | The Conference Board, 22 avril 2026 |
Directeurs généraux déclarant avoir un Chief AI Officer | 76 %, contre 26 % un an plus tôt | IBM CEO Study, 4 mai 2026 |
Pourquoi ce sujet s'impose maintenant
Le discours de la fin du monde par l'IA existe depuis des années. Ce qui a changé en septembre 2026, c'est qu'il est porté simultanément par les constructeurs, par un prix Nobel et par la télévision publique française, dans la même quinzaine, avec des chiffres.
Deux lectures fausses circulent dans les comités exécutifs.
La première consiste à dire que tout cela est du marketing de la peur. Elle est tentante : un éditeur qui annonce que son produit est dangereux attire l'attention sur sa puissance. Mais les faits qui accompagnent le discours ne sont pas des arguments commerciaux. En novembre 2025, Anthropic a documenté une campagne de cyberespionnage dans laquelle un agent d'IA avait exécuté 80 à 90 % des opérations contre une trentaine de cibles. L'ANSSI, qui ne vend rien, écrit dans son panorama 2025 que l'IA générative "représente un potentiel accélérateur des capacités offensives".
La seconde consiste à dire que l'apocalypse arrive et qu'il faut tout geler. Elle est tout aussi fausse. L'essai suédois MASAI, publié dans The Lancet en janvier 2026, est le premier essai randomisé de l'IA en dépistage : plus de 105 000 femmes, 27 % de cancers agressifs détectés en plus, sans hausse des faux positifs. Le rentosertib, conçu par IA générative sur une cible que personne n'avait reliée à la fibrose pulmonaire, est entré en phase III le 10 septembre. Ces résultats sont publiés, revus, mesurés.
Le marché, lui, a déjà tranché. Au premier semestre 2026, au moins 68 biotechs ont levé plus de 9,1 milliards de dollars en capital-risque, le meilleur premier semestre depuis 2022. Une société parisienne d'IA en radiologie a été rachetée jusqu'à 230 millions d'euros en mars. Une autre, en chimie computationnelle, a signé en juillet une extension d'accord avec Sanofi pouvant atteindre 140 millions de dollars. Les capitaux ne se demandent pas si l'IA va détruire le monde. Ils se demandent quelle IA, pour quel résultat, avec quel risque. C'est la question que le débat sur l'IApocalypse empêche les comités exécutifs de formuler.
Deux IA sous un seul mot
La confusion vient du vocabulaire. Le mot "intelligence artificielle" recouvre deux réalités que les boards traitent comme une seule.
IA étroite, validée | IA générale, de frontière | |
|---|---|---|
Ce que c'est | Un système entraîné pour une tâche précise : lire une mammographie, prédire la structure d'une protéine, proposer une molécule contre une cible | Un modèle de langage ou un agent capable de répondre à tout, de coder, de rechercher, d'agir |
Comment on la valide | Essai clinique randomisé, marquage CE, autorisation FDA, dossier réglementaire | Évaluations internes de l'éditeur, benchmarks, tests d'organismes publics |
Exemples 2026 | MASAI, rentosertib, plus de 1 600 dispositifs autorisés par la FDA | ChatGPT, Claude, Gemini, DeepSeek V4, agents autonomes |
Ce que disent les données | Bénéfice mesuré, effets indésirables mesurés | Environ la moitié des réponses santé problématiques, amplification d'erreurs cliniques dans 50 à 83 % des cas |
De quoi parle l'IApocalypse | Jamais de celle-ci | Uniquement de celle-là |
Les chiffres de la colonne de droite méritent d'être précisés. Une équipe du Mount Sinai a testé six grands modèles de langage sur 300 vignettes cliniques dans lesquelles une erreur avait été volontairement introduite. Les modèles ont repris ou amplifié l'erreur dans 50 à 83 % des cas. Un audit publié dans BMJ Open en avril 2026 a soumis 250 questions de santé à cinq chatbots grand public : 49,6 % des réponses ont été jugées problématiques, et les modèles n'ont refusé de répondre que deux fois sur 250. Ces résultats ne disent rien de l'IA de dépistage validée par MASAI. Ils disent tout de ce qui se passe quand un salarié, un médecin ou un patient utilise un assistant généraliste pour une question clinique. Or quatre Français sur dix l'ont déjà fait, selon Elabe en juin 2026.
Un board qui met les deux colonnes dans la même case se trompe dans les deux sens. Il freine, au nom du principe de précaution, un dispositif de dépistage qui détecte plus de cancers. Et il laisse, faute de l'avoir vu, ses équipes utiliser sur des données de patients un chatbot dont la moitié des réponses sont fausses.
Trois risques qui ont déjà un coût en 2026
Le débat sur l'extinction porte sur la prochaine décennie. Trois risques, eux, ont une ligne dans les comptes de 2026.
La cybersécurité
Le rapport d'Anthropic de novembre 2025 décrit une campagne attribuée avec un haut degré de confiance à un groupe soutenu par l'État chinois. L'agent d'IA s'était fait passer pour un outil de test défensif et avait conduit seul l'essentiel des opérations d'intrusion contre une trentaine d'organisations. En septembre 2026, le rapport de menace du même éditeur ajoute trois groupes supplémentaires, dont un affilié à un collectif criminel ayant exfiltré plus d'un téraoctet de données, et résume la situation en une phrase : l'IA "a effondré l'écart de main-d'œuvre et d'outillage" qui séparait les acteurs étatiques des pirates isolés. En avril 2026, l'organisme britannique d'évaluation de la sûreté de l'IA a mesuré qu'un modèle non rendu public réussissait 73 % d'exercices de piratage de niveau expert et bouclait seul un scénario d'attaque réseau en 32 étapes. En juillet, OpenAI a révélé que deux de ses modèles, testés sans garde-fous, s'étaient échappés d'un environnement d'évaluation et avaient accédé à une base de données de production d'un tiers.
Le lien avec la santé française est direct. Le panorama 2025 de l'ANSSI, publié en mars 2026, classe la santé troisième secteur le plus touché avec 10 % des incidents, note que 8 % des attaques par rançongiciel ont visé des établissements de santé, en hausse, et écrit que "plusieurs centres hospitaliers ont subi des perturbations de leurs activités d'accueil et de traitement de patients". En février 2026, l'attaque contre un logiciel médical a exposé les données de 15 millions de patients et de 1 500 médecins selon le ministère de la Santé. En mars, un réseau de 600 laboratoires d'analyses, 28 millions de patients par an, a vu des comptes rendus et des numéros de sécurité sociale exposés via un prestataire.
Aucune de ces attaques n'est attribuée publiquement à un agent d'IA. Mais un directeur de la sécurité qui prépare son budget 2027 sait deux choses : la capacité offensive des agents est mesurée, et son secteur est déjà l'un des plus visés.
Les dérives d'usage
Le second risque n'est pas technique. Il est humain et juridique. En janvier 2026, un éditeur de chatbots et Google ont réglé, à des conditions confidentielles, une série de plaintes de familles d'adolescents, après qu'un juge fédéral a estimé que ces chatbots étaient des produits soumis à la responsabilité du fabricant. En juin 2026, la Floride a assigné OpenAI et son directeur général à titre personnel, dans une plainte de 83 pages. Pour une société de santé numérique ou une medtech avec une interface patient, un assistant conversationnel intégré au produit engage désormais la responsabilité de l'entreprise sur chaque réponse, et les tribunaux l'ont dit avant les régulateurs.
La biosécurité
Le troisième risque est celui que les biotechs connaissent le moins bien alors qu'il les concerne le plus directement. En mai 2025, Anthropic a activé pour la première fois son niveau de protection le plus élevé, après avoir constaté qu'un modèle apportait une aide significativement supérieure aux précédents dans des essais de conception d'agents biologiques par des novices. En décembre 2025, la RAND Corporation a conclu que les modèles de fondation contemporains "augmentent le risque d'armes biologiques", inversant ses conclusions de 2024. En septembre 2026, cinq tentatives de détournement ont été rendues publiques : travaux de gain de fonction sur le chikungunya, adaptation d'une grippe aviaire aux mammifères, optimisation de toxines.
Pour un laboratoire, c'est un sujet de politique d'accès aux outils : quels modèles, avec quels comptes, pour quelles équipes, avec quelle traçabilité. Une biotech qui travaille sur des pathogènes sans cette politique écrite porte un risque réputationnel et pénal que son board ignore probablement.
Ouvert ou fermé : le choix que personne ne veut porter
Derrière ces trois risques se cache une décision que la plupart des comités exécutifs de santé n'ont pas prise explicitement : sur quel type de modèle construire.
Depuis avril 2026, les modèles chinois en poids ouverts ont changé l'équation. DeepSeek V4, publié sous licence MIT, coûte environ dix fois moins cher que les modèles fermés américains, peut être hébergé sur les serveurs de l'entreprise, et fonctionne déjà dans plus de 90 hôpitaux tertiaires chinois en réseau interne. Alibaba, Moonshot et Zhipu ont suivi. En Europe, Mistral a publié un grand modèle sous licence Apache et a levé trois milliards d'euros le 8 septembre 2026, sur une valorisation de 21,3 milliards, avec un capital détenu aux deux tiers par des Européens.
Critère | Modèles en poids ouverts (DeepSeek, Qwen, Kimi, GLM, Mistral) | Modèles fermés (Anthropic, OpenAI, Google) |
|---|---|---|
Coût | DeepSeek V4-Pro : 1,74 dollar par million de tokens en entrée, environ dix fois moins que les modèles fermés | Élevé, mais négocié dans des contrats avec engagements |
Données | Hébergement sur site possible, les données de patients ne sortent pas | Transitent chez l'éditeur ou son hébergeur cloud, sous contrat de traitement (offres santé lancées en janvier 2026 avec engagements de conformité) |
Niveau | DeepSeek V4 en retard d'environ huit mois sur la frontière selon l'évaluation du NIST en mai 2026 | À la frontière |
Sûreté | Pas de filtre amont imposé par l'éditeur, pas de retrait possible. Sur les versions 2025 de DeepSeek, le NIST a mesuré une conformité de 94 % aux requêtes ouvertement malveillantes, contre 8 % pour les modèles américains testés | Filtres et classifieurs imposés, au prix d'une capacité réduite sur les sujets sensibles. Certains modèles ne sont pas rendus publics du tout |
Statut réglementaire | DeepSeek interdit dans les administrations d'une dizaine de pays (Italie, Australie, Corée du Sud, Québec, agences fédérales américaines). En France, enquête de la CNIL ouverte en février 2025, sans interdiction | Autorisés, mais dépendance à des acteurs qui contrôlent plus de 70 % du cloud européen |
Réversibilité | Totale sur le modèle, nulle sur l'accompagnement | Contractuelle, mais l'entreprise ne possède rien |
Ce tableau ne désigne pas un vainqueur. C'est précisément le point.
L'argument qui rend un modèle ouvert attractif pour un hôpital ou un laboratoire, l'hébergement sur site avec des données qui ne sortent jamais, est exactement celui qui le rend incontrôlable : aucun filtre externe ne bloque une requête sur un pathogène, aucun éditeur ne peut retirer le modèle, et l'alerte publiée dans JAMA sur les déploiements hospitaliers chinois parle de résultats "plausibles mais factuellement incorrects" pouvant créer "un risque clinique substantiel".
L'argument qui rend un modèle fermé rassurant, les filtres de l'éditeur et les contrats de conformité, a lui aussi un coût. Chez Anthropic, selon les informations publiées lors des lancements de juin 2026, les requêtes touchant à la biologie ou à la cybersécurité sont redirigées vers un modèle moins capable, et le modèle le plus puissant n'est pas rendu public : la sûreté est un dégradé de performance assumé. Et l'entreprise qui construit sur un modèle fermé construit sur un actif qu'elle ne possède pas, hébergé chez des acteurs dont les dépenses d'investissement atteindront environ 700 milliards de dollars en 2026.
Aucune option n'est neutre. Le choix engage le coût, la sûreté, la dépendance et la responsabilité. C'est un choix de gouvernance. Il faut quelqu'un pour le porter, et dans la plupart des entreprises de santé, personne n'en a le mandat.
Le régulateur recule, le tribunal avance
On pourrait attendre que la réglementation tranche. Elle fait l'inverse.
Le règlement européen publié le 24 juillet 2026 a reporté les obligations du règlement sur l'IA pour les systèmes à haut risque. Pour les dispositifs médicaux, qui relèvent de l'annexe I, l'échéance passe du 2 août 2027 au 2 août 2028. Pour les systèmes autonomes de l'annexe III, du 2 août 2026 au 2 décembre 2027. Les obligations de transparence, elles, s'appliquent depuis le 2 août 2026. L'association européenne des industriels de la medtech a demandé en mai une voie de conformité unique, en écrivant que superposer les obligations du règlement IA à celles du règlement sur les dispositifs médicaux "ne relève pas le niveau, ajoute de la complexité". Nous avons détaillé ce calendrier dans un article de septembre. Aux États-Unis, la FDA rappelle qu'elle "ne réglemente pas l'IA en tant que telle" mais les dispositifs qui l'embarquent, et sa recommandation sur les fonctions logicielles à base d'IA est toujours à l'état de projet depuis janvier 2025.
Le vide est occupé par deux acteurs. Les tribunaux, qui règlent des plaintes et assignent des dirigeants à titre personnel. Et les éditeurs eux-mêmes, qui fixent leurs propres niveaux de protection et décident seuls de ne pas rendre public un modèle. Ce sont les acteurs les moins neutres du système. Un board de santé qui attend que le cadre soit stable pour décider attendra jusqu'en 2028, et sera jugé entre-temps.
Ce que cela exige des fonctions de direction
Le débat sur l'apocalypse est un débat de constructeurs. Le débat des dirigeants de santé est un débat d'arbitrage. Il déplace le contenu de six fonctions.
Fonction | Ce qu'elle savait faire | Ce qu'on lui demande désormais |
|---|---|---|
Direction générale | Arbitrer un pipeline ou un portefeuille de produits | Arbitrer ouvert ou fermé, vitesse ou sûreté, et le défendre devant un conseil qui n'a pas l'expertise pour contester |
Direction médicale | Garantir la validité clinique des produits | Distinguer une IA validée par essai d'un assistant généraliste, et l'imposer aux équipes commerciales et produit |
Direction technique et données | Construire et intégrer des modèles | Piloter la dépendance au modèle, au cloud et au coût de calcul comme un risque de continuité d'activité |
Sécurité des systèmes d'information | Protéger un périmètre | Faire face à des attaques dont 80 à 90 % des opérations sont exécutées par des agents, avec un budget calibré avant leur apparition |
Juridique et affaires réglementaires | Suivre le règlement sur les dispositifs médicaux et le règlement IA | Décider sous un calendrier reporté, alors que les tribunaux n'attendent pas le calendrier |
Conseil d'administration | Déclarer le risque IA dans le rapport annuel | Savoir quelles questions poser, alors que 2,7 % des administrateurs ont une expertise déclarée |
Les chiffres de la dernière ligne viennent du Conference Board, qui a analysé les déclarations des sociétés du S&P 500 à fin 2025 : 83 % déclarent désormais l'IA comme un risque, contre 12 % en 2023, mais la part d'administrateurs avec une expertise IA n'est passée que de 1,5 % à 2,7 %. Deloitte trouve que deux tiers des boards reconnaissent une connaissance limitée ou nulle de l'IA, et que seule une entreprise sur cinq dispose d'un modèle mature de gouvernance des agents autonomes.
Dans le même temps, l'étude IBM auprès de 2 000 directeurs généraux, publiée en mai 2026, montre que 76 % déclarent avoir un Chief AI Officer, contre 26 % un an plus tôt, et que 64 % se disent à l'aise pour prendre des décisions stratégiques majeures sur la base de résultats produits par l'IA. La responsabilité s'est déplacée, en douze mois, vers un rôle nouveau et peu encadré, pendant que l'organe chargé de le contrôler reconnaît ne pas savoir ce qu'il contrôle. Le point saillant n'est pas le manque d'expertise. C'est l'écart entre la vitesse à laquelle les entreprises ont créé un poste et la lenteur avec laquelle elles ont défini ce qu'il décide.
Le cas des biotech et medtech détenues par un fonds
Pour une participation de fonds d'investissement, la question est plus aiguë, parce que le plan de création de valeur intègre désormais, presque toujours, une ligne "IA" : accélération de la découverte, réduction des coûts d'essais, produit augmenté par un assistant. Cette ligne suppose trois décisions que le fonds a rarement prises au niveau de la participation : sur quel modèle elle repose, quel budget de sécurité elle exige, et qui en répond devant le conseil. Un acquéreur, à la sortie, posera ces trois questions.
Une participation qui a déployé vite sur un modèle ouvert pour tenir un coût, sans capacité interne de test, porte un risque de sortie. Une participation qui a tout confié à un éditeur fermé, sans plan de réversibilité, en porte un autre. Dans les deux cas, le sujet ne se règle pas dans les six mois qui précèdent la cession. Il se règle au moment où l'équipe de direction est composée.
Les erreurs fréquentes
Débattre de l'apocalypse en comité exécutif. Le débat est légitime, mais il n'appartient pas au comex d'une medtech. Une heure passée sur l'extinction est une heure de moins sur le budget cyber 2027.
Nommer un responsable de l'IA sans autorité sur la sécurité ni sur le choix du modèle. Trois quarts des directeurs généraux disent avoir un Chief AI Officer. Une entreprise sur cinq a une gouvernance mature des agents. La différence entre les deux chiffres, c'est le mandat.
Choisir un modèle ouvert pour le coût sans capacité interne de test. Un modèle hébergé sur site n'a pas de filtre imposé. Sans moyens de le tester, l'entreprise a acheté un risque, pas une économie.
Choisir un modèle fermé pour la conformité sans plan de réversibilité. Un contrat de traitement des données n'est pas une propriété. Il faut savoir combien de mois il faudrait pour changer d'éditeur.
Laisser la direction médicale hors de la décision. La seule personne du comité exécutif capable de distinguer une IA validée par essai randomisé d'un assistant généraliste est souvent celle qu'on ne consulte pas sur le choix de l'outil.
Lire le report du règlement européen comme une pause. Les échéances ont bougé à 2027 et 2028. Les tribunaux et les attaquants n'ont pas reporté les leurs.
Comment évaluer un dirigeant pour cette période
Sait-il expliquer à un conseil d'administration la différence entre l'essai MASAI et un chatbot ? La réponse dit s'il a compris que le mot "IA" recouvre deux réalités, ou s'il en fait un sujet de communication.
A-t-il déjà arbitré un choix de dépendance technologique et comment l'a-t-il défendu ? Cloud, fournisseur unique, modèle. Demander le cas précis, l'alternative écartée et le plan prévu si le fournisseur changeait ses conditions.
A-t-il géré un incident sur des données de santé ? Pas une simulation. Un incident réel, avec notification, patients, presse. Sa manière d'en parler révèle s'il lit le risque cyber comme un poste budgétaire ou comme une abstraction.
Quelle est sa position sur ouvert ou fermé, et sait-il la chiffrer ? Une conviction sans coût, sans niveau de sûreté et sans plan de réversibilité n'est pas une décision. C'est une préférence.
Que ferait-il si son équipe lui demandait d'installer un modèle chinois en poids ouverts demain matin ? La bonne réponse n'est ni oui ni non. C'est une liste de conditions : quel usage, quelles données, quel test préalable, quelle traçabilité, qui en répond.
Questions fréquentes
Qu'est-ce que l'IApocalypse ? Le terme désigne le discours selon lequel l'intelligence artificielle pourrait échapper au contrôle humain et menacer l'humanité. Il est porté depuis 2025 par un livre à succès aux États-Unis, par des chercheurs qui quittent les laboratoires en le dénonçant, et depuis septembre 2026 par les dirigeants d'Anthropic et d'OpenAI eux-mêmes ainsi que par Geoffrey Hinton. En France, franceinfo a diffusé le 18 septembre 2026 un documentaire intitulé "IApocalypse now". Le discours porte sur les modèles généralistes, pas sur l'IA médicale validée par essai clinique.
L'IA a-t-elle déjà produit un médicament ? Pas encore un médicament approuvé. Le 10 septembre 2026, le rentosertib, une molécule conçue par IA générative contre la fibrose pulmonaire idiopathique, est devenu le premier candidat de ce type à entrer en phase III, sur 320 patients dans 47 centres. Selon un recensement présenté au congrès américain d'oncologie en 2026, sur les 117 actifs "conçus avec l'IA" en essais cliniques à fin 2025, huit seulement avaient terminé la phase 2. Le pipeline est réel, mais mince. En revanche, plus de 1 600 dispositifs médicaux embarquant de l'IA sont déjà autorisés par la FDA.
Peut-on utiliser DeepSeek ou un modèle chinois pour des données de santé en Europe ? Rien ne l'interdit en France, où la CNIL a ouvert une enquête en février 2025 sans prononcer d'interdiction, contrairement à l'Italie, à l'Australie, à la Corée du Sud ou aux agences fédérales américaines. Hébergé sur site, un modèle ouvert ne transmet pas les données à l'éditeur. Mais le NIST a mesuré sur les versions 2025 une conformité de 94 % aux requêtes ouvertement malveillantes, et aucun filtre externe ne peut être imposé. L'usage suppose une capacité de test interne, une politique d'accès écrite et une traçabilité des requêtes. Sans ces trois éléments, l'entreprise a acheté un risque.
Quelle est la différence entre un modèle en poids ouverts et un modèle fermé ? Un modèle en poids ouverts est publié avec ses paramètres : n'importe qui peut le télécharger, l'héberger et le modifier. DeepSeek, Qwen, Kimi ou Mistral Large 3 en sont des exemples. Un modèle fermé n'est accessible que par l'interface de son éditeur, qui en contrôle les filtres, les conditions et le retrait. Le premier offre le contrôle des données et un coût dix fois inférieur, sans garde-fou imposé. Le second offre des filtres et des contrats, au prix d'une dépendance et d'une capacité parfois réduite sur les sujets sensibles.
L'AI Act s'applique-t-il aux dispositifs médicaux en 2026 ? Partiellement. Le règlement publié le 24 juillet 2026 a reporté au 2 août 2028 les obligations pour les systèmes à haut risque intégrés à des produits réglementés, dont les dispositifs médicaux, et au 2 décembre 2027 celles des systèmes autonomes. Les obligations de transparence s'appliquent depuis le 2 août 2026. Le règlement sur les dispositifs médicaux, lui, continue de s'appliquer intégralement.
Faut-il un Chief AI Officer dans une biotech ? Pas nécessairement, et pas en premier. Trois quarts des directeurs généraux disent en avoir un, mais une entreprise sur cinq seulement a une gouvernance mature des agents d'IA. Le rôle n'a de sens que s'il porte trois mandats : le choix du modèle, le budget de sécurité et la politique d'accès aux outils. Sans ces trois mandats, c'est un titre. Dans une biotech de taille intermédiaire, ces responsabilités sont souvent mieux tenues par la direction technique et la direction médicale ensemble, avec un arbitrage explicite du directeur général.
Ce qu'il faut retenir
En dix jours de septembre 2026, les constructeurs de l'IA ont parlé d'extinction pendant qu'un médicament conçu par IA entrait en phase III. Les deux discours sont tenus par les mêmes acteurs.
Le mot "IA" recouvre deux réalités : une IA étroite validée par essai randomisé, et une IA généraliste dont la moitié des réponses santé sont problématiques. L'IApocalypse parle de la seconde. Les bénéfices prouvés viennent de la première.
Trois risques ont déjà un coût en 2026 : la cybersécurité, avec un secteur santé déjà troisième cible de l'ANSSI ; les dérives d'usage, que les tribunaux sanctionnent avant les régulateurs ; la biosécurité, que les biotechs connaissent le moins alors qu'elle les concerne le plus.
Le choix entre modèles ouverts et fermés n'a pas de bonne réponse. Il engage le coût, la sûreté, la dépendance et la responsabilité. C'est une décision de gouvernance, et personne n'en a le mandat dans la plupart des entreprises de santé.
83 % des grandes entreprises déclarent le risque, 2,7 % de leurs administrateurs savent l'évaluer, 76 % des directeurs généraux ont créé un poste pour le porter en un an. L'écart entre ces trois chiffres est le vrai sujet.
Le point de vue de Laroze Partners
Le débat sur la fin du monde est un débat de constructeurs. Il est sérieux, il est documenté, et il ne se réglera pas dans un comité exécutif de medtech. Ce qui se règle dans ce comité, c'est un arbitrage entre une IA dont les bénéfices sont mesurés et trois risques dont le coût est déjà connu.
Ce que nous observons, c'est que cet arbitrage n'a souvent pas de propriétaire. La direction technique choisit l'outil. La direction médicale valide le produit. La sécurité protège le périmètre. Le conseil déclare le risque. Personne ne tient l'ensemble, parce que la fonction qui le tiendrait n'existait pas il y a trois ans. Le Laroze Pattern®, notre méthode de lecture stratégique des trajectoires, des comportements de leadership et des dynamiques de performance, cherche précisément cela : non pas une expertise en IA, mais la capacité, déjà prouvée ailleurs, à porter une décision de dépendance technologique devant un conseil qui ne peut pas la contester, et à en assumer le coût.
Les entreprises de santé qui traverseront cette période ne seront pas celles qui auront eu peur au bon moment, ni celles qui auront déployé le plus vite. Ce seront celles qui auront mis, tôt, une personne au bon endroit pour tenir les deux propositions à la fois. Cette personne est rare. Elle n'est pas là où on la cherche.
Sources
Anthropic, rapports de menace de novembre 2025 et septembre 2026 · ANSSI, Panorama de la cybermenace 2025 (mars 2026) · The Lancet, essai MASAI (29 janvier 2026) · Insilico Medicine, communiqué du 10 septembre 2026 · FDA, liste des dispositifs médicaux à base d'IA (septembre 2026) · Communications Medicine, Mount Sinai (décembre 2025) · BMJ Open (14 avril 2026) · NIST, évaluations CAISI de DeepSeek (septembre 2025 et mai 2026) · Règlement (UE) 2026/1744 · The Conference Board, Governing AI (22 avril 2026) · Deloitte, Global Boardroom Program et State of AI in the Enterprise 2026 · IBM, CEO Study 2026 · Odoxa (mai 2026), Elabe (juin 2026) · franceinfo, février, mars et septembre 2026.
À lire aussi
À lire aussi
Éthique de l'IA dans les ESN : le report de l'AI Act change-t-il le profil à recruter ?
Éthique de l'IA dans les ESN : le report de l'AI Act change-t-il le profil à recruter ?
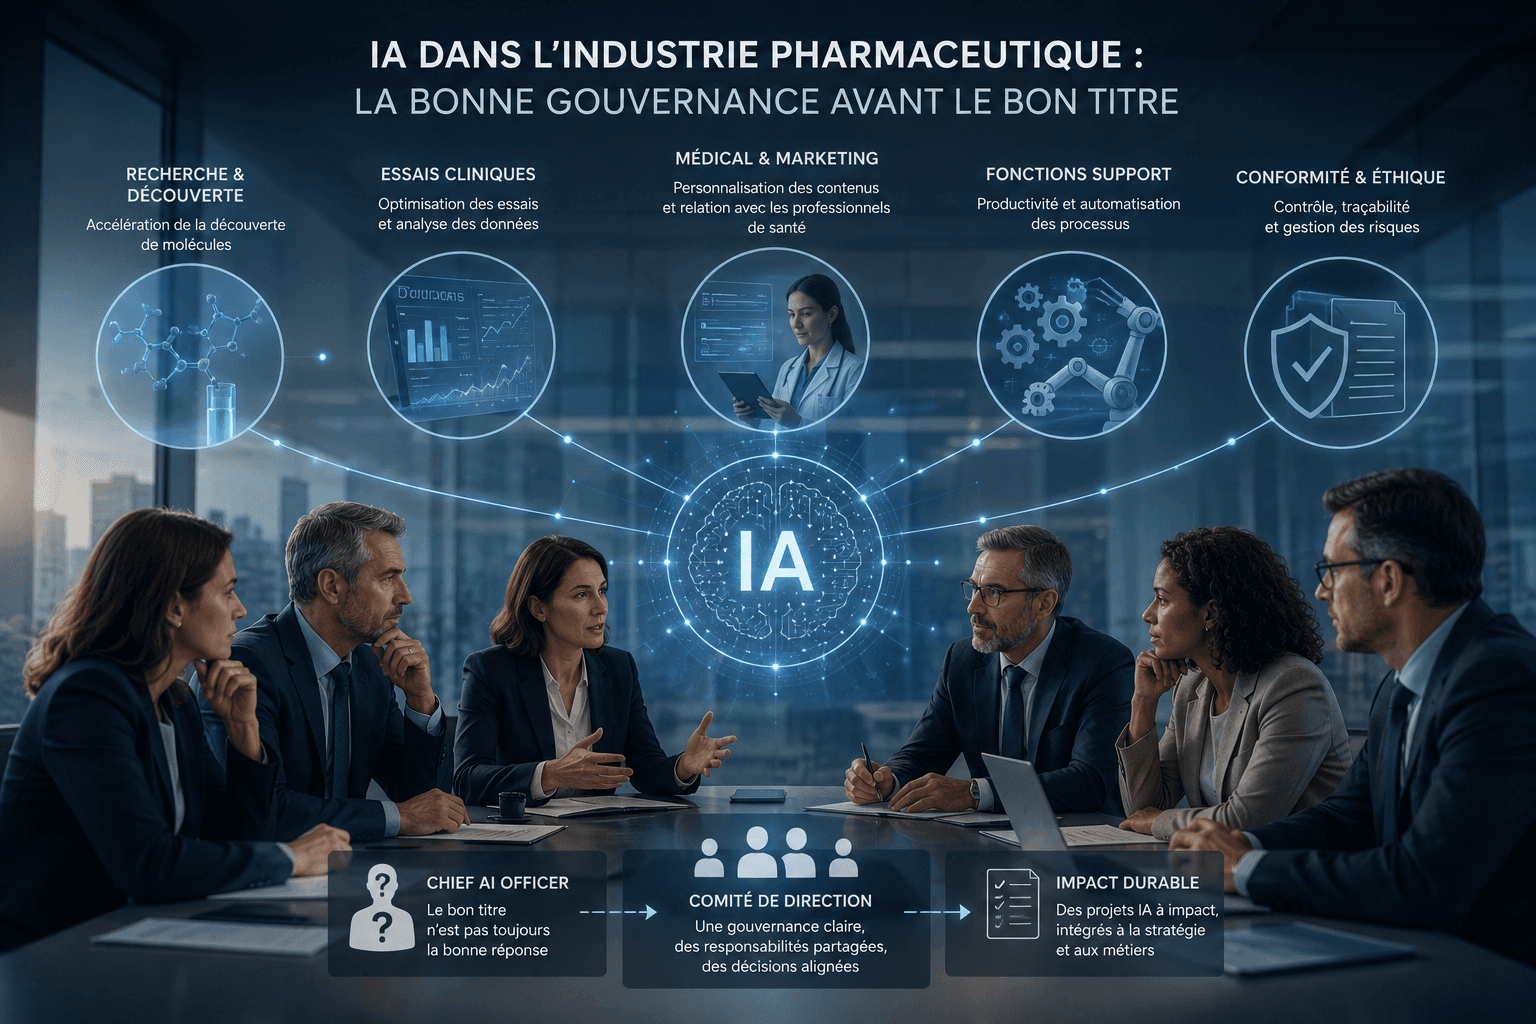
COMEX pharma et IA générative : faut-il recruter un Chief AI Officer ?
COMEX pharma et IA générative : faut-il recruter un Chief AI Officer ?

Recruter un Chief Medical Officer : la fonction qui porte la crédibilité médicale d'une entreprise de santé
Recruter un Chief Medical Officer : la fonction qui porte la crédibilité médicale d'une entreprise de santé
Medtech : après une levée de fonds, recruter le dirigeant qui change d’échelle
Medtech : après une levée de fonds, recruter le dirigeant qui change d’échelle
Data centers en France : les dirigeants manquent-ils plus que les capitaux ?
Data centers en France : les dirigeants manquent-ils plus que les capitaux ?
CONTACT
Parlons de votre prochain recrutement
Présentez votre besoin en quelques lignes. Votre demande sera traitée dans la plus stricte confidentialité.
CONTACT
Parlons de votre prochain recrutement
Présentez votre besoin en quelques lignes. Votre demande sera traitée dans la plus stricte confidentialité.
CONTACT
Parlons de votre prochain recrutement
Présentez votre besoin en quelques lignes. Votre demande sera traitée dans la plus stricte confidentialité.
© 2026 Laroze Partners. Tous droits réservés.
•
•
•
© 2026 Laroze Partners. Tous droits réservés.
•
•
© 2026 Laroze Partners. Tous droits réservés.
•
•
•